
کاهش ۱۳ درصدی جرایم سایبری؛ هوش مصنوعی، چهره جدید حملات سایبری را رقم میزند
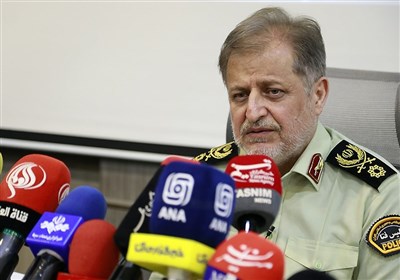
رئیس پلیس فتا اعلام کرد که جرایم سایبری ۱۳ درصد کاهش یافته است. او همچنین به نقش هوش مصنوعی در پیچیدهتر شدن حملات سایبری اشاره کرد. این پیشرفتها نشاندهنده تلاشهای مستمر برای مقابله با تهدیدات آنلاین است.
به گزارش باور خبر به نقل از تسنیم، سردار وحید مجید، رئیس پلیس فتا فراجا، در برنامه «صف اول» به تشریح مأموریتها و اقدامات پلیس فتا پرداخت و بیان کرد: این پلیس یکی از نهادهای تخصصی فرماندهی انتظامی جمهوری اسلامی ایران است که مسئولیت تأمین امنیت فضای سایبر را در ابعاد مختلف بر عهده دارد.
وی ادامه داد: اصلیترین فعالیت پلیس فتا، مبارزه با جرایم سایبری است؛ جرایمی که در سطح جهانی بهعنوان جرایم مهم شناخته میشوند و تمامی کشورها و پلیسهای سایبری با این مسائل درگیر هستند. رئیس پلیس فتا افزود: در سطح جهانی بیش از ۷۲ نوع جرم سایبری شناسایی شده که در پلیسهای سایبری مورد بررسی قرار میگیرد و در کشور ما نیز حدود ۲۷ نوع از این جرایم که دارای شقوق مختلف هستند، کدگذاری شده و همکاران ما در پلیس فتا در استانهای مختلف کشور به پیگیری این موضوعات میپردازند.
مجید در مورد تاریخچه تشکیل پلیس فتا گفت: دبیرخانه این پلیس از سال ۱۳۸۹ تأسیس شد و از سال ۱۳۹۰ بهطور رسمی فعالیت خود را آغاز کرد. بعد از آن، پلیس فتا در تمامی استانها شکل گرفت و شهرستانها نیز به این مجموعه اضافه شدند. وی افزود: در حال حاضر بیش از ۳۰۰ پلیس فتا در استانها و سراسر کشور در حال ارائه خدمات به کاربران و مردم هستند.
رئیس پلیس فتا در مورد ارزیابی عملکرد پلیسهای سایبری گفت: استانداردهای متعددی برای ارزیابی این حوزه وجود دارد که یکی از موضوعات مشترک در میان پلیسها، نظام کشف جرم است؛ به این معنا که جرم در چه بازه زمانی اتفاق افتاده و چه تعداد از جرایم کشف شده است. مجید ادامه داد: بهطور خلاصه، یکی از معیارهای کلیدی این است که چه تعداد از مردم به پلیس مراجعه کردهاند و چه پاسخی دریافت کردهاند. اگر تعداد مراجعات مردم را در نظر بگیریم و آن را با پاسخها و کشفیات مقایسه کنیم، در سالهای گذشته معمولاً بین ۸۷ تا ۹۶ درصد قدرت کشف وقوع داشتهایم.
وی تصریح کرد: در نیمه نخست امسال حدود ۷۵ هزار جرم سایبری مورد رسیدگی قرار گرفت که قدرت کشف وقوع ما حدود ۹۶ درصد بود و در مقایسه با مدت مشابه سال گذشته، ۱۳ درصد کاهش وقوع جرایم سایبری را شاهد بودیم.
رئیس پلیس فتا یکی از دلایل کاهش وقوع جرایم سایبری را اقدامات پیشگیرانه دانست و گفت: یکی از مهمترین دلایل این کاهش، اقدامات مبتنی بر پیشگیری اجتماعی و پیشگیری وضعی است. مجید در مورد پیشگیری اجتماعی توضیح داد: پلیس در جریان اقدامات عملیاتی برای پیگیری و کشف جرم، تجربیات مختلفی به دست میآورد و این تجربیات از طریق رسانه ملی و سایر سکوهای اینترنتی در اختیار مردم قرار میگیرد تا دانش و آگاهی سایبری آنها افزایش یابد. وی افزود: براساس تجربیات عملیاتی پلیس، حدود ۷۰ درصد دلایلی که باعث میشود بزهکاران به اهداف خود برسند، ناآگاهی کاربران است. به همین دلیل آموزشهای مختلفی به کاربران ارائه میکنیم.
رئیس پلیس فتا گفت: اکنون بیش از سه سال است که به شیوههای مختلف درباره ضرورت کلیک نکردن روی لینکهای آلوده به مردم آموزش میدهیم.
مجید با اشاره به ضرورت همکاری دستگاههای مختلف برای پیشگیری از جرایم سایبری اظهار کرد: پلیس بهتنهایی قادر به مبارزه با جرایم سایبری با این گستره وسیع نیست و باید در سایر ارگانها و حوزههایی که در تأمین امنیت سایبر نقش دارند، ظرفیتسازی شود. وی افزود: یکی از تجربیات هماهنگیهای ملی ما برای کاهش جرایم، موضوع تبدیل رمز ایستا به رمز پویا بود که چندین سال از اجرای آن گذشته و نتایج بسیار خوبی داشته است.
رئیس پلیس فتا ادامه داد: در ادامه این اقدامات، همکاری بسیار زیادی با بانک مرکزی و حوزه فناوری بانک مرکزی در زمینه امنیت کاربران، تراکنشهای مالی و امنیت بانکداری داریم.
مجید با اشاره به فرایند احراز هویت مشتریان بانکی گفت: یکی از موضوعات مهم، بحث KYC یا احراز هویت مشتریان است. بسیاری از بانکها برای تسهیل ارائه خدمات و حذف مراجعه حضوری، فرایندهای غیرحضوری را اجرا میکنند، اما مهمترین حلقه این فرایند، احراز هویت است. وی افزود: در بررسی بسیاری از پروندههای مجرمانه، به حلقههایی از فرایندهای بانکی میرسیم که در آن احراز هویت دچار خدشه شده است. این خلأها را به حوزه بانکی اعلام میکنیم و بانک نیز نسبت به رفع آنها اقدام میکند.
رئیس پلیس فتا گفت: در حوزه تراکنشهای مالی نیز پیشنهادهایی به بانک مرکزی ارائه شده است. برای مثال، در انتقال وجه از سپردهای به سپرده دیگر، پیامکی به تلفن همراه فرد درخواستکننده ارسال میشود تا احراز هویت برخط انجام شود و پس از اطمینان از هویت فرد، تراکنش مالی انجام گیرد.
مجید همچنین به یکی دیگر از اقدامات پلیس فتا اشاره کرد و گفت: در سالهای اخیر درباره کارتهای هدیه، شکایتهایی از سوی شهروندان به بانکها ارائه شد که نشان میداد کارتهایی دریافت کردهاند که موجودی نداشته است. وی ادامه داد: در بررسیها مشخص شد مجرمان سایبری که از تواناییهای فنی و ریاضی برخوردار بودند، الگوریتمهایی را شناسایی کرده و در یک بازه زمانی، تعدادی کارت را بهصورت تصادفی تولید و کپی کرده و مورد استفاده قرار داده بودند.
رئیس پلیس فتا افزود: ملاحظات و موارد امنیتی لازم را بلافاصله در کارگروه تخصصی مطرح کردیم تا از تکرار این مشکلات و معضلات جلوگیری شود. مجید تأکید کرد: پلیس فتا در این زمینه با مجموعههای مختلف از جمله مرکز ملی فضای مجازی، وزارت ارتباطات و فناوری اطلاعات، معاونت علمی و فناوری ریاست جمهوری و سایر حوزههایی که باید در تأمین امنیت نقش خود را ایفا کنند، همکاری دارد.
مجید با اشاره به ضرورت افزایش آگاهی عمومی درباره جرایم سایبری اظهار کرد: آگاهی مردم از حقوق خود در حوزه جرایم سایبری و نحوه استفاده از این حقوق، یکی از موضوعات مهم در تأمین امنیت فضای سایبر است و پلیس فتا تلاش کرده است در این زمینه ارتباط مؤثری با مردم داشته باشد. وی افزود: یکی از اولویتهای پلیس فتا، جرم برداشت اینترنتی غیرمجاز است که در حال حاضر در رتبه دوم جرایم سایبری قرار دارد؛ کلاهبرداری اینترنتی با حدود ۳۹ درصد در رتبه نخست قرار دارد، برداشت اینترنتی غیرمجاز حدود ۳۲ درصد، دسترسی غیرمجاز به دادهها در رتبه بعدی و پس از آن نیز هتک حیثیت، انتشار تصاویر و مزاحمتهای اینترنتی از جمله جرایم مهم فضای سایبر هستند.
رئیس پلیس فتا ادامه داد: با اجرای طرح رمز پویا، برداشتهای اینترنتی غیرمجاز از اولویت نخست به اولویت دوم جرایم سایبری کاهش پیدا کرد و این اقدام نقش مؤثری در کاهش این نوع جرایم داشت.
مجید با اشاره به شیوه جدید مجرمان سایبری در ارسال لینکهای آلوده گفت: حدود سه سال است که پلیس فتا درباره خطر کلیک روی لینکهای آلوده به مردم آموزش میدهد. در ابتدای اجرای این آموزشها، در بررسی تماسهای مردم با مرکز فوریتهای سایبری مشخص شد حدود ۷۰ درصد افراد اعلام میکردند که با کلیک روی لینکهای آلوده، اطلاعات یا وجوه آنها مورد دستبرد قرار گرفته است، اما حدود ۳۰ درصد افراد از خطر آگاه بودند. وی افزود: اکنون این نسبت تقریباً معکوس شده است؛ بهطوری که حدود ۷۰ درصد افرادی که با مرکز فوریتهای سایبری تماس میگیرند، از قبل نسبت به خطر لینکهای آلوده آگاهی داشتهاند و تنها حدود ۳۰ درصد اعلام میکنند که قربانی این شیوه شدهاند.
رئیس پلیس فتا تصریح کرد: در کنار اقدامات آموزشی، در مرکز فوریتهای سایبری نیز سازوکار تخصصی برای واکنش سریع به برداشتهای غیرمجاز ایجاد شده است و اگر افراد در فاصله کوتاهی پس از وقوع برداشت، موضوع را به پلیس اطلاع دهند، امکان مسدودسازی وجوه وجود دارد. وی گفت: در ۶ ماهه امسال بالغ بر ۷۲ میلیارد تومان از وجوه حاصل از کلاهبرداریها در همان مرحله اولیه مسدود شده و اقدامات پلیس برای شناسایی متهمان و سایر مراحل پرونده نیز ادامه دارد.
مجید با ارائه توصیههایی به کاربران برای جلوگیری از خسارت بیشتر پس از کلیک روی لینکهای آلوده گفت: اگر فردی روی یک لینک آلوده کلیک کرد، باید بلافاصله با پلیس فتا تماس بگیرد یا به تنظیمات گوشی مراجعه کرده و در بخش برنامهها، برنامه ناشناسی را که احتمالاً دانلود شده حذف کند. وی افزود: کاربران باید مجوزهای دسترسی برنامهها به پیامکها را نیز بررسی کنند و اگر امکان انجام این اقدامات را ندارند، بلافاصله به پلیس فتا مراجعه کنند تا اقدامات لازم برای پاکسازی گوشی و همچنین دریافت مستندات انجام شود.
رئیس پلیس فتا تأکید کرد: پس از آلوده شدن گوشی، کاربران نباید بدون هماهنگی با افسر پلیس اقدام به بازگرداندن گوشی به تنظیمات کارخانه کنند؛ چراکه ممکن است مستندات مورد نیاز برای بررسی پرونده از بین برود. توصیه ما این است که گوشی در حالت پرواز قرار گیرد و برای اقدامات بعدی با پلیس فتا هماهنگ شود.
مجید در ادامه با اشاره به گسترش استفاده از هوش مصنوعی در فضای سایبر اظهار کرد: هوش مصنوعی دو وجه دارد؛ یک وجه آن بهعنوان یک فناوری نوظهور و وجه دیگر، استفاده از این فناوری در سایر فرایندهای فناوری است که در حال حاضر نقش دوم پررنگتر است. وی افزود: برآوردهای پلیس نشان میدهد هوش مصنوعی در حملات سایبری نقش قابل توجهی پیدا کرده است. امروز از حملات سایبری پیچیدهتری با عنوان «مگاآتک» صحبت میشود و هوش مصنوعی، سیستمهای ابری و مهندسی اجتماعی به پیچیدهتر شدن این حملات کمک کردهاند.
رئیس پلیس فتا ادامه داد: بخش مهمی از این موضوع در سطح سکوها و زیرساختها قرار دارد و از سطح کاربران عادی بالاتر است، اما در پروندههایی که تاکنون در حوزه کاربران ثبت شده، استفاده از هوش مصنوعی بیشتر در پیامهای صوتی و تصویری مشاهده شده است. وی گفت: در برخی جرایم مرتبط با رمزارزها نیز از ظرفیتهای هوش مصنوعی استفاده شده و پلیس فتا در حال پیگیری این موضوعات است. مواردی که لازم باشد مردم درباره آنها آگاهی داشته باشند نیز از طریق رسانه ملی و سکوهای اینترنتی اطلاعرسانی و آموزش داده خواهد شد.
مجید با اشاره به دغدغه خانوادهها درباره حضور کودکان و نوجوانان در فضای مجازی گفت: یکی از توصیههای ما این است که خانوادهها متناسب با نیاز فرزند خود برای او گوشی تهیه کنند و در کنار آن، نحوه استفاده صحیح از گوشی و اینترنت را نیز به فرزندان خود آموزش دهند. وی افزود: ورود کودکان و نوجوانان به اینترنت و بهویژه شبکههای اجتماعی، نیازمند آموزش و رعایت الزامات خاصی است. یکی از مهمترین مشکلات فضای سایبر، پنهان بودن هویت افراد است؛ چراکه محدودیتهای جغرافیایی در فضای مجازی وجود ندارد و افراد میتوانند با هویتهای متفاوت با یکدیگر ارتباط برقرار کنند.
رئیس پلیس فتا تصریح کرد: نخستین موضوعی که باید به کودکان آموزش داده شود، این است که نسبت به هویتی که در فضای مجازی مقابل آنها قرار میگیرد، همواره با تردید و احتیاط برخورد کنند و آموزشهای مربوط به آسیبها و تهدیدات فضای سایبر را فرا بگیرند. وی ادامه داد: پلیس فتا هر سال در هفته پایانی آذرماه، پویش «کودکان سایبری» را برگزار میکند و اگر شرایط اجازه دهد، این برنامه در هفته نخست دیماه اجرا خواهد شد. این پویش از نخستین سالهای شیوع کرونا آغاز شد و با توجه به افزایش حضور کودکان در فضای مجازی، ادامه پیدا کرده است.
مجید درباره همکاری پلیس فتا با مدارس گفت: با همکاری وزارت آموزش و پرورش و سازمان امور اجتماعی وزارت کشور، پیش از جنگ …
برچسب ها :پلیس فتا ، جرایم سایبری ، هوش مصنوعی
- نظرات ارسال شده توسط شما، پس از تایید توسط مدیران سایت منتشر خواهد شد.
- نظراتی که حاوی تهمت یا افترا باشد منتشر نخواهد شد.
- نظراتی که به غیر از زبان فارسی یا غیر مرتبط با خبر باشد منتشر نخواهد شد.


ارسال نظر شما
مجموع نظرات : 0 در انتظار بررسی : 0 انتشار یافته : ۰